La sicurezza di WordPress rappresenta l’insieme sistemico di architetture difensive, protocolli crittografici, permessi di sistema e best practice di manutenzione volti a preservare l’integrità del CMS open source leader a livello globale. Nella gestione quotidiana di portali aziendali ed e-commerce, tuttavia, si riscontrano frequentemente molteplici errori comuni con WordPress sicurezza che espongono dati riservati e continuità operativa a gravi rischi informatici.
Lo scenario delle minacce informatiche ha raggiunto un livello di automazione senza precedenti: botnet potenziati da modelli di scansione euristica scandagliano ininterrottamente il web per individuare falle architetturali note. Analizzando le discussioni tecniche nelle community di sviluppatori su forum specializzati e Reddit (in particolare r/Wordpress e r/cybersecurity), emerge un quadro chiaro: la quasi totalità delle intrusioni riuscite non è frutto di sofisticati exploit mirati, bensì della reiterazione di banali negligenze nella configurazione di base, nella gestione degli accessi e nel controllo del ciclo di vita dei plugin.
Questa guida strategica avanzata, elaborata dal team di specialisti di MadWeb, analizza nel dettaglio i principali fattori di compromissione, fornendo un piano d’azione concreto, verificabile e conforme agli standard dell’OWASP (Open Web Application Security Project) per blindare in modo definitivo il tuo sito web.
Quali sono i principali errori comuni con la sicurezza di WordPress?
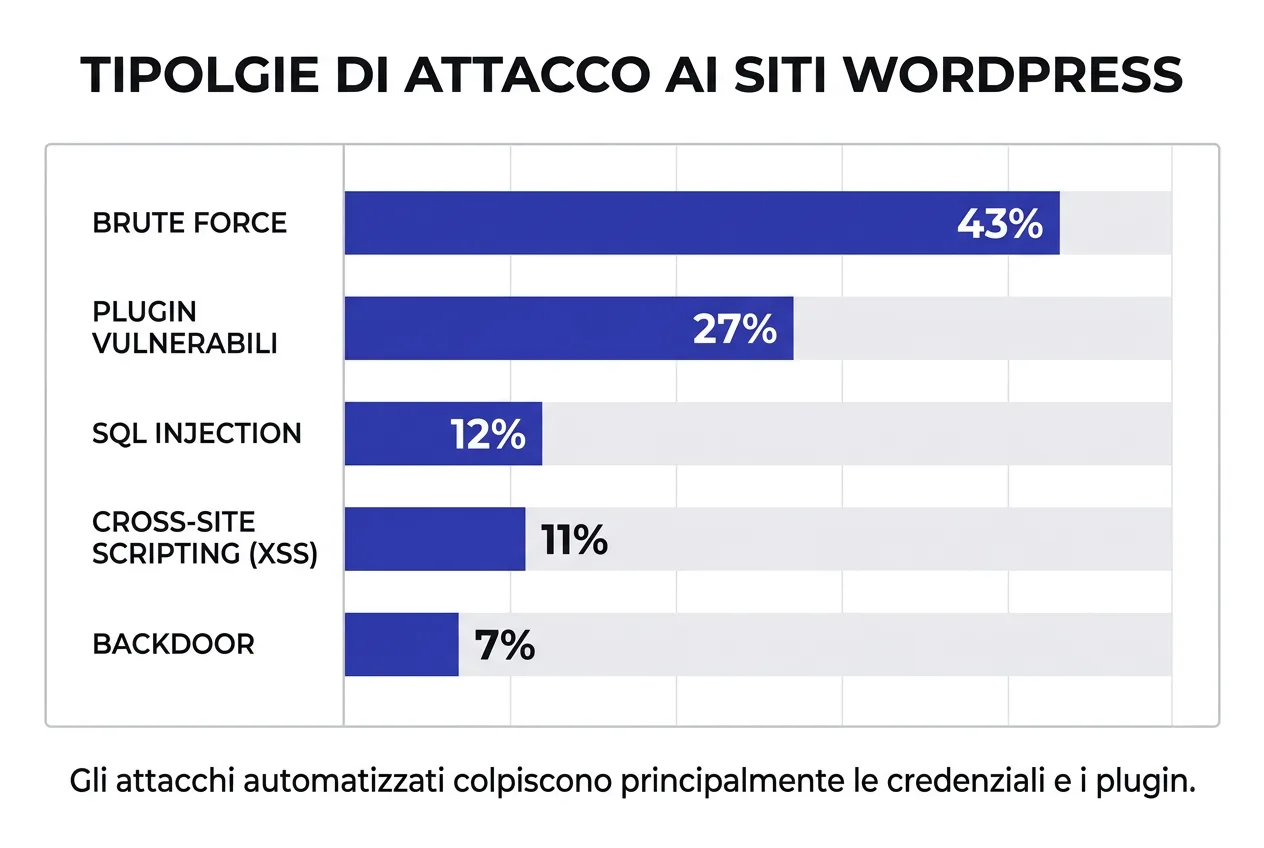
Risposta rapida: I principali errori comuni con WordPress sicurezza comprendono l’impiego di credenziali deboli senza 2FA, il mancato aggiornamento di plugin e temi, l’adozione di estensioni piratate (nulled), permessi file errati e l’assenza di un Web Application Firewall (WAF) associato a backup immutabili off-site.
WordPress alimenta oltre il 43% dei siti web attivi sulla rete. Questa straordinaria quota di mercato lo rende il bersaglio prediletto di attacchi automatizzati e scansioni massive di rete. Una percezione errata ma diffusa considera il core software di WordPress come intrinsecamente vulnerabile. Al contrario, il nucleo della piattaforma beneficia della revisione costante di un security team composto da ingegneri informatici internazionali di massimo profilo. La reale superficie di vulnerabilità si concentra quasi esclusivamente nelle estensioni di terze parti, nei temi grafici personalizzati e in ambienti di hosting non adeguatamente protetti.
I vettori d’attacco moderni sfruttano vulnerabilità strutturate quali SQL Injection (SQLi), Cross-Site Scripting (XSS), Remote Code Execution (RCE) e tentativi di autenticazione a forza bruta (brute-force). Comprendere l’incidenza statistica di questi vettori consente di allocare le risorse difensive secondo una rigorosa scala di priorità.
| Vettore di Minaccia | Quota di Incidenti stimata | Tipologia Vulnerabilità Tipica | Livello di Rischio | Azione di Mitigazione Primaria |
|---|---|---|---|---|
| Plugin di terze parti | 78% | XSS, SQLi, Broken Access Control | Critico | Patching immediato, disinstallazione add-on orfani, WAF |
| Credenziali & Autenticazione | 14% | Brute-Force, Credential Stuffing | Alto | 2FA obbligatorio, Passkey FIDO2, Limitatore login |
| Temi grafici | 5% | Remote Code Execution (RCE), File Inclusion | Alto | Utilizzo temi certificati, blocco editor PHP da wp-config |
| Configurazione Hosting / Server | 3% | Permessi errati, directory listing, PHP EOL | Medio-Alto | Hardening permessi (755/644), isolamento pool PHP, WAF DNS |
Gestione delle credenziali: errori comuni con WordPress sicurezza e autenticazione
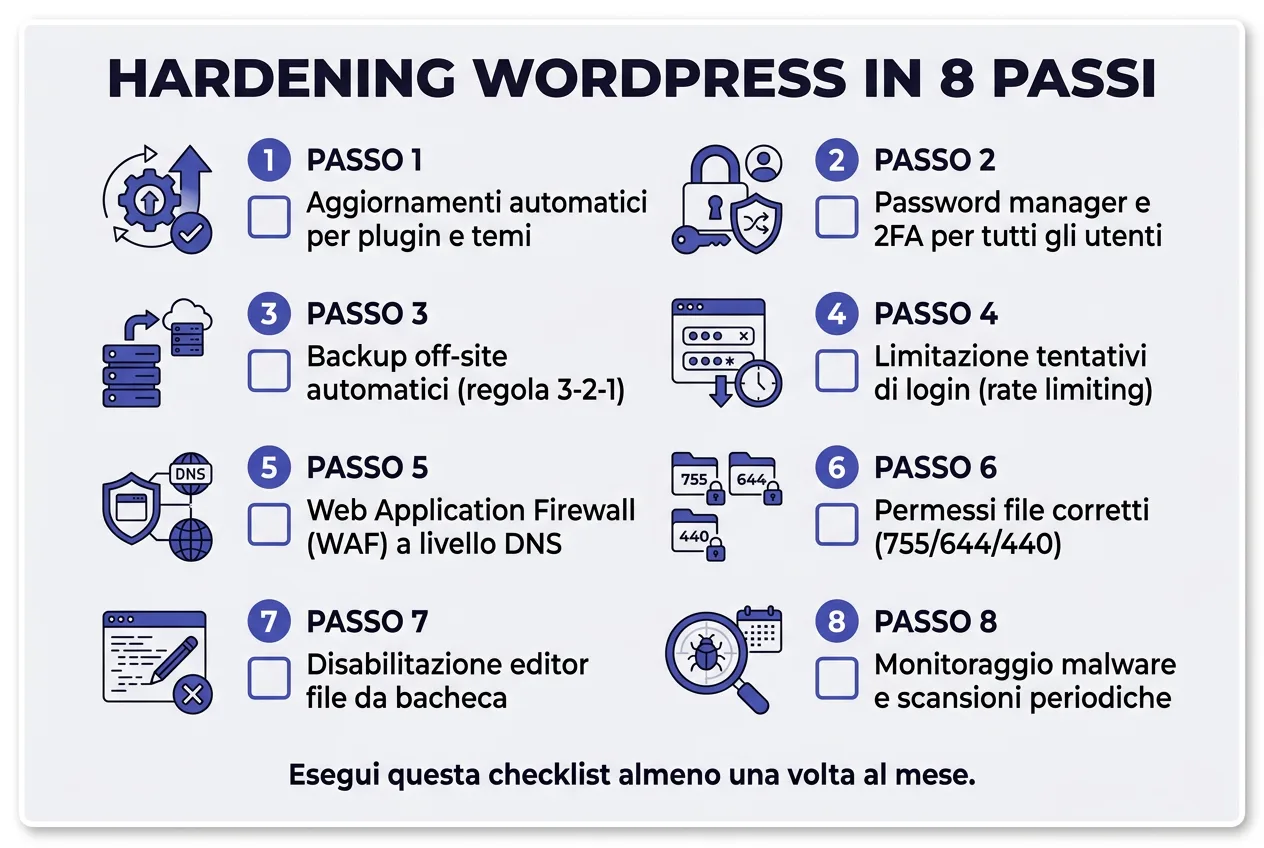
Risposta rapida: Gli errori di autenticazione scaturiscono dall’uso di password deboli o riutilizzate, dal mantenimento dell’utente ‘admin’, dall’assenza dell’autenticazione a due fattori (2FA) e dalla mancata limitazione dei tentativi di accesso sull’endpoint wp-login.php, consentendo ai bot attacchi brute-force ininterrotti.
L’autenticazione è la porta d’accesso principale al pannello di amministrazione (/wp-admin/). Una gestione superficiale delle identità digitali annulla qualsiasi altra misura di protezione perimetrale, consentendo agli aggressori di operare con i pieni poteri dell’amministratore di sistema.
1. Mantenimento dell’username ‘admin’ ed esposizione dell’ID autore
Assegnare privilegi amministrativi all’utente generico “admin” dimezza il carico computazionale richiesto per violare il login: l’attaccante deve solo indovinare la chiave d’accesso, conoscendo già l’identificativo esatto; WordPress espone per impostazione predefinita gli username reali attraverso l’enumerazione degli autori tramite query string (come /?author=1) e tramite gli endpoint REST API pubblici (/wp-json/wp/v2/users). È essenziale creare account con username non prevedibili e mascherare l’esposizione pubblica degli identificativi interni.
2. Mancata adozione dell’Autenticazione a Due Fattori (2FA) e Passkey
L’uso esclusivo della classica coppia username/password è un modello di sicurezza superato. L’adozione dell’autenticazione a due fattori (2FA) basata su algoritmi TOTP (Time-Based One-Time Password) o Passkey hardware FIDO2 azzera il rischio derivante da data breach terzi (credential stuffing). Anche qualora la password venisse intercettata tramite attacchi phishing, l’assenza del secondo fattore impedisce categoricamente l’accesso alla dashboard.
3. URL di login predefinita senza protezione da attacchi a forza bruta
L’endpoint wp-login.php non protetto da sistemi di rate limiting permette a script automatizzati di tentare centinaia di combinazioni al minuto. Oltre al pericolo di violazione, questi attacchi consumano quantità elevate di risorse server (processi PHP e connessioni al database MySQL), portando spesso al blocco per esaurimento risorse (HTTP 503 o 504). L’integrazione di limitatori di tentativi di accesso e challenge crittografiche contestuali (come Cloudflare Turnstile) neutralizza alla radice questo fenomeno.
Plugin e temi vulnerabili: una fonte di errori comuni con WordPress sicurezza
Risposta rapida: Gli errori relativi alle estensioni comprendono il ritardo nel rilascio delle patch di sicurezza, il mantenimento di plugin abbandonati o inattivi e, in particolare, l’installazione di temi e plugin piratati (nulled), che integrano backdoor offuscate e web shell preinstallate (file che danno all’attaccante il pieno controllo del sito).
Il catalogo sterminato di plugin e temi costituisce il punto di forza di WordPress ma, parallelamente, il principale fattore di esposizione a violazioni. Ogni modulo installato introduce codice eseguito con i medesimi privilegi del server web, potendo interagire direttamente con il filesystem e il database.
1. Il ritardo nel patching delle vulnerabilità note
Nel momento in cui un ricercatore di sicurezza o un vendor pubblica un bollettino CVE relativo a un plugin, i botnet impiegano pochi minuti per generare exploit automatici su scala globale. Rimandare gli aggiornamenti di sicurezza significa lasciare esposta una porta d’ingresso nota. L’impostazione degli aggiornamenti automatici per le patch correttive (minor release) deve essere affiancata da un monitoraggio costante dei registri di vulnerabilità.
2. Il problema dei software ‘Nulled’ (piratati)
Scaricare versioni craccate di temi o plugin a pagamento rappresenta una delle decisioni più rischiose per qualsiasi organizzazione. I portali che distribuiscono software nulled monetizzano inserendo codice malevolo offuscato (tramite stringhe base64 e costrutti eval) che trasforma il server in un nodo infetto. Tra le minacce più frequenti troviamo:
- Web Shell persistenti: script che consentono agli attaccanti di eseguire qualsiasi comando di sistema, caricare file ed eliminare cartelle.
- SEO Spam Injection: inserimento invisibile di link verso siti illegali, rilevabili solo dai bot di scansione di Google, che provocano il deindicizzamento e la perdita immediata di traffico organico.
- Credit Card Skimming: intercettazione e furto silente dei numeri di carte di credito sulle pagine di checkout di WooCommerce.
- Botnet Relay: utilizzo della CPU del server per inviare campagne spam massicce o partecipare ad attacchi DDoS distribuiti, con conseguente inserimento dell’IP del server nelle blacklist internazionali.
3. Accumulo di plugin inattivi e mancato isolamento
Un errore concettuale frequente è ritenere che un plugin disattivato sia innocuo. Se il file vulnerabile risiede fisicamente sul server, un utente malevolo può richiamarlo direttamente tramite richiesta HTTP (Direct Script Execution), eludendo l’interfaccia di WordPress ed eseguendo il payload. La regola di buona gestione prevede la cancellazione integrale di qualsiasi plugin o tema non strettamente necessario all’operatività del sito.
Errori comuni con WordPress sicurezza nelle configurazioni di hosting e server
Risposta rapida: Le falle di configurazione server riguardano l’assegnazione di permessi eccessivi come CHMOD 777, la mancata protezione del file wp-config.php, l’attivazione del protocollo obsoleto XML-RPC, l’esecuzione di versioni PHP prive di supporto e l’assenza di un Web Application Firewall perimetrale.
Un’applicazione web non può essere più sicura dell’ambiente infrastrutturale in cui viene eseguita. La scelta di un hosting generico o a basso costo, privo di isolamento a livello di processo utente, vanifica anche le configurazioni applicative più rigorose.
1. Permessi file non restrittivi (l’errore del CHMOD 777)
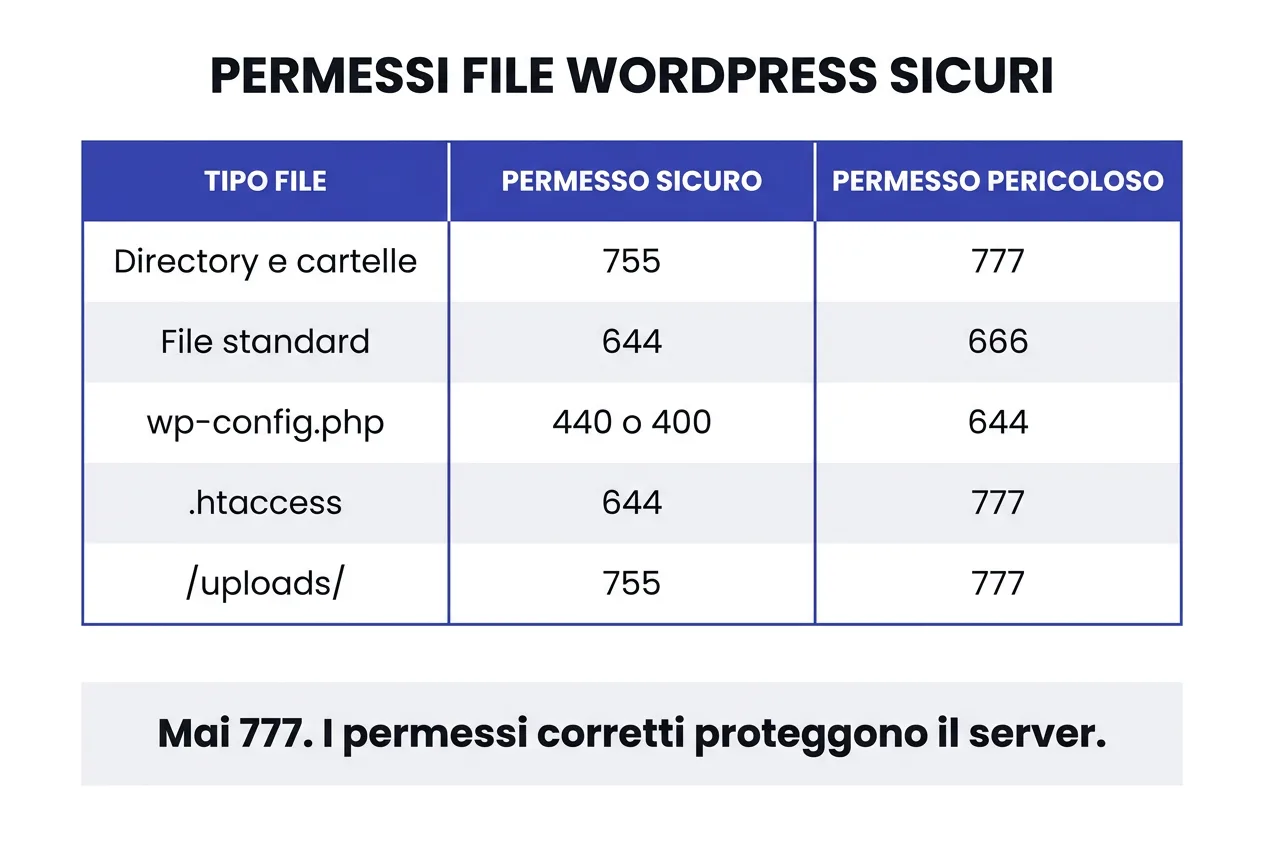
Durante la configurazione iniziale o la risoluzione di errori nei caricamenti multimediali, molti operatori assegnano permessi 777 alla cartella /wp-content/uploads/. Questo consente a qualsiasi utente o processo locale di creare ed eseguire file script arbitrari. Gli standard di sicurezza informatica per WordPress stabiliscono in modo perentorio:
- Directory e cartelle: permessi
755(o750in ambienti PHP-FPM isolati). - File standard: permessi
644(o640). - File di configurazione wp-config.php: permessi
440o400, rendendolo inaccessibile in scrittura e protetto da letture cross-account.
2. Mancata disabilitazione di XML-RPC e dell’editor di codice integrato
Il file xmlrpc.php è un componente legacy introdotto per consentire la comunicazione remota con WordPress. A causa del metodo system.multicall, consente a un attaccante di inviare migliaia di tentativi di password con un singolo pacchetto HTTP, bypassando molti rate limiter tradizionali. Se non utilizzato da integrazioni storiche, deve essere bloccato a livello di configurazione web server (Nginx o Apache).
Allo stesso modo, l’editor di temi e plugin accessibile dalla bacheca rappresenta un rischio inaccettabile: se un attaccante accede come amministratore, può iniettare script PHP in functions.php in pochi istanti. Bloccalo inserendo nel file wp-config.php:
define('DISALLOW_FILE_EDIT', true);
3. Assenza di un Web Application Firewall (WAF) a livello DNS
Affidarsi esclusivamente a plugin firewall a livello applicativo (PHP-level) significa consentire al traffico malevolo di raggiungere e appesantire il server. Un Web Application Firewall (WAF) basato su DNS filtra le richieste pericolose, i bot malevoli e i tentativi di exploit direttamente al perimetro di rete, garantendo una protezione solida e preservando le risorse hardware per gli utenti legittimi.
| Parametro / File | Configurazione Vulnerabile | Configurazione Hardened (Best Practice 2026) | Azione o Direttiva Tecnica |
|---|---|---|---|
| Editor file dashboard | Attivo (Default) | Disabilitato permanentemente | define('DISALLOW_FILE_EDIT', true); |
| Protocollo XML-RPC | Aperto e interrogabile | Completamente bloccato a livello web server | Regola .htaccess o direttiva Nginx deny |
| Prefisso tabelle DB | wp_ (Predefinito) | Prefisso personalizzato alfanumerico | Impostazione in fase di setup o migrazione |
| Versione PHP | PHP 7.4 / 8.0 (End-of-Life) | PHP 8.2 o 8.3 con patch di sicurezza attive | Aggiornamento dal pannello hosting |
| Visualizzazione Errori | WP_DEBUG_DISPLAY: true | Nascosto al pubblico, log su file protetto | define('WP_DEBUG_DISPLAY', false); |
Strategia di backup e disaster recovery: perché trascurarla compromette la sicurezza
Risposta rapida: Trascurare i backup significa non disporre di copie esterne e immutabili del database e dei file. Salvare gli archivi sullo stesso server web espone le copie alla medesima infezione malware o cancellazione da parte dell’intruso, vanificando ogni piano di disaster recovery.
Nel paradigma moderno della cybersecurity non esiste la protezione assoluta. La resilienza effettiva di un sistema web risiede nella rapidità e affidabilità con cui è possibile ripristinare il servizio in seguito a un incidente critico. Due metriche governano questa capacità: il Recovery Time Objective (RTO), ovvero il tempo necessario al ripristino, e il Recovery Point Objective (RPO), ovvero la quantità massima di dati sacrificabili in termini temporali.
1. Il grave errore dei backup conservati sullo stesso server
Numerosi plugin di backup salvano gli archivi .zip direttamente nella cartella /wp-content/uploads/backups/. Questa prassi costituisce una doppia vulnerabilità: da un lato espone interi dump SQL (comprensivi di email, anagrafiche e password cifrate) a chiunque individui il percorso dei file, dall’altro consente a un ransomware o a un intruso di cancellare i file di ripristino prima di distruggere l’installazione principale.
2. L’implementazione della regola di backup 3-2-1
Per garantire la continuità del business, applica la regola di backup 3-2-1 all’infrastruttura WordPress:
- 3 copie dei dati: l’istanza di produzione attiva più 2 copie di sicurezza distinte.
- 2 supporti tecnologici differenti: snapshot a livello di infrastruttura cloud e archivio ad oggetti (Object Storage S3/R2).
- 1 copia off-site immutabile: posizionata in un data center geograficamente separato, con blocco WORM (Write Once, Read Many) che impedisce la modifica o cancellazione anche in caso di compromissione delle credenziali API.
3. La mancata esecuzione di test periodici di restore
Un archivio di backup non testato ha lo stesso valore di un backup inesistente. Errori di timeout durante la generazione del dump, tabelle corrotte o file mancanti vengono spesso scoperti solo durante un tentativo disperato di ripristino post-incidente. Pianificare simulazioni mensili di ripristino su ambienti di staging assicura l’integrità operativa degli snapshot.
Mi hanno bucato: cosa fare nelle prime 24 ore
Prima di entrare nel vivo, una mappa: questa pagina fa parte di un trittico sugli errori più comuni in WordPress. Le altre due sono gli errori SEO (visibilità) e gli errori di hosting che rallentano il sito (prestazioni). E se il sospetto è che il sito sia compromesso e lento, il percorso sulla velocità è come migliorare le performance di WordPress: la lentezza è spesso un sintomo, non il problema.
È la situazione in cui si fanno gli errori più costosi, perché si reagisce d’istinto: si cancellano i file che «sembrano strani», si installano cinque plugin di sicurezza insieme, si ripristina un backup senza sapere quando è iniziata la compromissione — e il sito torna bucato nel giro di giorni. La sequenza giusta è questa, e va fatta in quest’ordine.
1. Isola, non cancellare
Metti il sito in manutenzione e fai subito un backup completo anche del sito compromesso: serve a capire cosa è successo. Non cancellare nulla in questa fase: i file estranei sono la prova, e la data di modifica dei file sospetti è spesso l’unico indizio su quando è iniziato l’attacco.
2. Cambia le credenziali, tutte
Password di amministrazione, password del database, chiavi di accesso all’hosting e al pannello. Con accesso al sito l’attaccante può leggere tutto quello che c’è dentro: se il sito vende o raccoglie dati, questa è anche la fase in cui valutare se ci sono obblighi di notifica (per esempio verso il Garante privacy).
3. Trova la data dell’infezione
Guarda i log del server e le date di modifica dei file anomali. Serve per decidere quale backup ripristinare: ripristinare un backup fatto dopo l’infezione rimette in piedi il problema, ed è l’errore che fa tornare bucati più spesso.
4. Pulisci o ripristina da un backup sano
Se la data dell’infezione è chiara e hai un backup precedente, il ripristino è la strada più sicura. Se non lo è, si pulisce: file estranei rimossi, plugin e temi reinstallati dalle fonti ufficiali (mai da copie locali, che possono essere infette), WordPress aggiornato all’ultima versione.
5. Aggiorna tutto e chiudi gli accessi
Core, plugin, temi e tutti gli utenti eliminati di cui non riconosci la provenienza. Se il sito è passato da una vulnerabilità nota, aggiornare è quello che impedisce il secondo giro. E se la compromissione è arrivata da un tema o plugin pirata, va sostituito, non ripulito.
6. Chiedi la revisione a Google e monitora
In Search Console, sezione Sicurezza e azioni manuali: lì Google segnala quando ha rilevato la compromissione, e da lì si chiede la revisione. Subito dopo: scansione con un servizio di sicurezza, monitoraggio settimanale per qualche tempo, e controlli sui file per verificare che non ricompaiano.
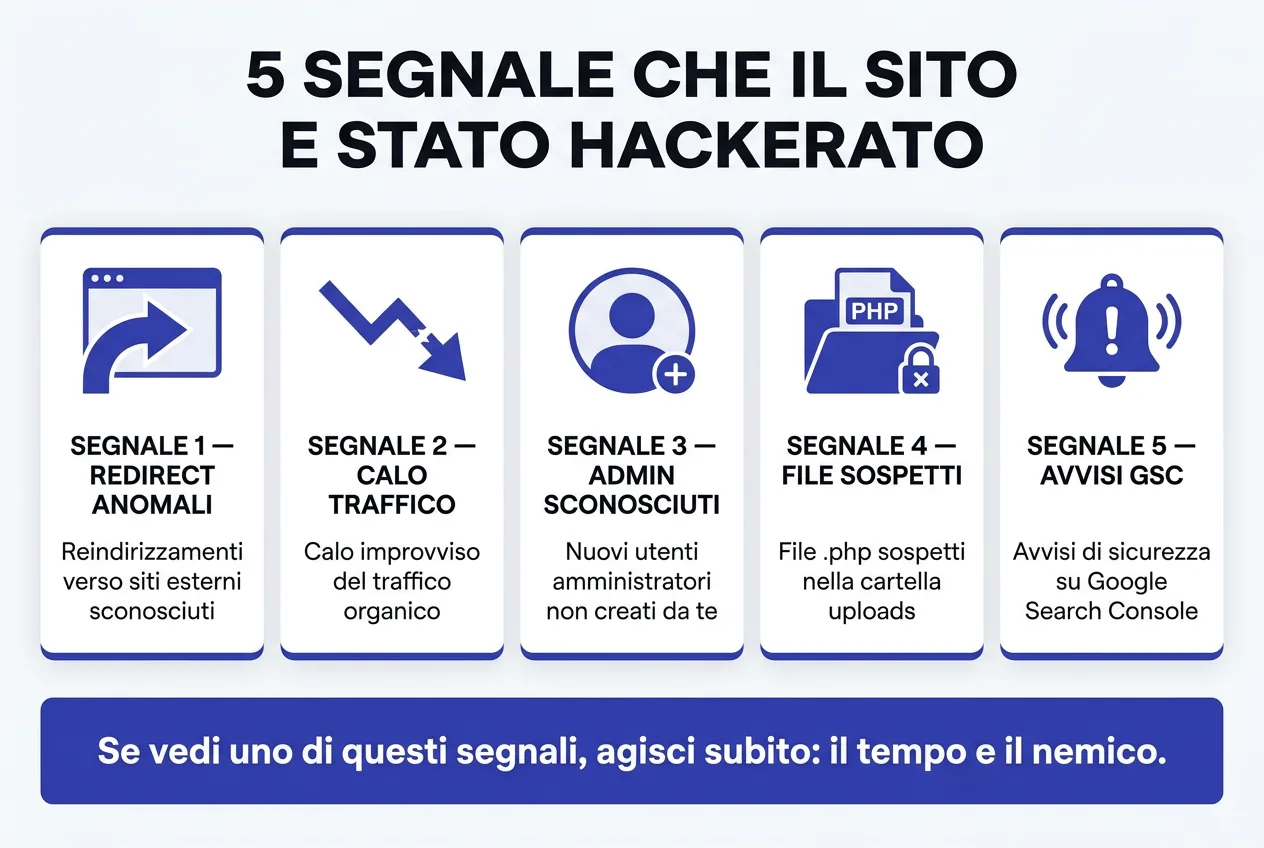
Come capisco se il mio sito è stato hackerato?
La diagnosi non richiede strumenti complicati: si guardano cinque cose, e servono dieci minuti.
- Reindirizzamenti anomali: apri il sito da un altro dispositivo e da incognito, e clicca due o tre articoli. Se finisci su un sito che non è il tuo (farmaci, scommesse, contenuti per adulti), la compromissione è attiva.
- Calo improvviso del traffico da Google: in Search Console si vede in giorni, non in mesi. Spesso è il primo segnale, perché i motori rilevano il problema prima di te.
- Contenuti che non hai scritto: pagine nuove, titoli in lingue straniere, articoli mai pubblicati. Fai una scansione del database e confronta il numero di pagine con quello che ti aspetti.
- Avviso in Search Console: la sezione Sicurezza e azioni manuali segnala le compromissioni rilevate. Se c’è un avviso, non aspettare: il sito può essere già segnalato nei risultati.
- Utenti e accessi che non riconosci: controlla l’elenco degli amministratori e le sessioni attive. Un utente in più è il segnale più diretto di tutti.
Malware e siti compromessi: come si cerca, cosa non fare
Il caso più documentato degli ultimi mesi è la campagna AnonymousFox, che installa plugin fantasma con nomi casuali di dieci caratteri (per esempio bjpabcupmj): file che nessuno ha installato, che non compaiono nell’elenco dei plugin e che servono a mantenere l’accesso. Sucuri ne ha fatto una guida con i nomi trovati sul campo. Cosa guardare, in ordine: file con date di modifica che non corrispondono a nessun aggiornamento, plugin presenti nella cartella ma non nell’elenco, righe estranee in wp-config.php, e attività anomala nei log (richieste a file che non esistono, picchi di accessi al login).
I quattro errori di reazione (che peggiorano le cose)
- Installare cinque plugin di sicurezza insieme: appesantiscono il sito e non risolvono il problema, perché il malware è già dentro. Prima si pulisce, poi si protegge.
- Cancellare i file che «sembrano strani»: senza backup, si distruggono le prove e si rischia di rompere il funzionamento del sito.
- Ripristinare un backup senza data: se il backup è successivo all’infezione, il sito torna compromesso — e ci si accorge dopo alcuni giorni.
- Cambiare solo la password di WordPress: chi ha accesso al server o al database mantiene l’accesso anche con quella cambiata.
Le vulnerabilità di queste settimane: cosa insegna il caso CVE-2026-87902
Nella seconda metà di settembre 2026 il sito ha avuto un esempio concreto di quello che questa guida spiega in teoria. La vulnerabilità CVE-2026-87902 (punteggio di gravità 9,2 su 10) ha riguardato WordPress core dalla versione 4.7.0 alla 7.1.1: un errore nella gestione dei percorsi che permetteva a un attaccante non autenticato di includere file locali e arrivare a eseguire codice. Le prime richieste di sfruttamento sono state osservate poche ore dopo la pubblicazione della patch — il 22 settembre — e la correzione è arrivata con WordPress 7.1.2. Nello stesso periodo sono state corrette due vulnerabilità più recenti, Click2Shell e Comment2Shell (quest’ultima tracciata come CVE-2026-93485, una cross-site scripting persistente nella formattazione dei commenti).
Cosa insegna, e sono tre cose. 1) Il patching non è una burocrazia: tra la patch e lo sfruttamento sono passate ore, non settimane — ed è il motivo per cui «aggiorno quando ho tempo» non è una strategia. 2) Il diff delle versioni è la vera lezione: chi legge il registro delle modifiche di una release di sicurezza capisce quale funzione era vulnerabile, e quindi quali difese servono. 3) Il vettore reale restano i plugin, non il core: il core di WordPress è aggiornato automaticamente sulla maggior parte dei siti, mentre plugin e temi sono la porta che resta aperta. Le fonti da controllare, sempre, sono il bollettino di sicurezza di WordPress, WPScan per le singole estensioni e il database NVD per i punteggi ufficiali.
Piano di mitigazione e monitoraggio continuo: workflow di sicurezza per WordPress
Risposta rapida: Il piano di mitigazione richiede un audit sistematico articolato in cinque fasi: verifica dell’integrità dei checksum dei file core, scansione approfondita del malware nel filesystem, bonifica delle tabelle del database, rotazione completa delle chiavi SALT e applicazione degli header di sicurezza HTTP sul server.
Di fronte a un’anomalia o nell’ottica di un consolidamento preventivo, segui un protocollo di intervento metodico per identificare tempestivamente eventuali compromissioni e ripristinare uno stato di sicurezza verificato.
| Fase Operativa | Azione di Sicurezza | Strumento Raccomandato | Obiettivo Tecnico |
|---|---|---|---|
| 1. Verifica Integrità | Confronto degli hash dei file core WordPress con il repository ufficiale | WP-CLI (wp core verify-checksums) | Identificare file di sistema alterati o manomessi |
| 2. Scansione Malware | Ispezione ricorsiva di cartelle uploads, temi e plugin | Maldet, Patchstack Scanner, ClamAV | Rilevare web shell annidate in directory multimediali |
| 3. Bonifica Database | Ricerca di stringhe e script malevoli nelle tabelle wp_posts e wp_options | Search-Replace-DB / Query SQL dirette | Rimuovere iframe nascosti e redirect JavaScript malevoli |
| 4. Rigenerazione SALT | Sostituzione di tutte le chiavi univoche in wp-config.php | Generatore API Secret Key WordPress | Invalidare all’istante tutte le sessioni e cookie attivi |
| 5. Hardening Server | Attivazione HTTP Security Headers (HSTS, CSP, X-Frame-Options) | Configurazione web server Nginx / Apache | Prevenire attacchi di Clickjacking, MIME sniffing e XSS |
Domande frequenti su sicurezza WordPress ed errori comuni
- Come faccio a capire se il mio sito WordPress è stato hackerato?
- I segnali più comuni includono reindirizzamenti anomali verso siti esterni, comparsa di link spam non autorizzati, calo improvviso del traffico organico con avvisi di sicurezza su Google Search Console, generazione di nuovi utenti amministratori sconosciuti e notifiche di malware dal proprio provider di hosting.
- I plugin di sicurezza gratuiti sono sufficienti per proteggere WordPress?
- I plugin gratuiti offrono funzionalità di base utili (come il rate limiting sul login o scansioni programmate), ma non sostituiscono un’infrastruttura di hosting protetta, un Web Application Firewall (WAF) a monte e l’adozione dell’autenticazione a due fattori (2FA). La sicurezza deve essere implementata a livelli concentrici.
- Quali permessi file sono considerati sicuri per WordPress?
- La configurazione standard e sicura prevede permessi 755 per tutte le cartelle e 644 per tutti i file. Per file sensibili come wp-config.php e .htaccess si raccomanda di impostare permessi restrittivi a 440 o 400, impedendo modifiche arbitrarie dal web server.
- Perché l'uso di plugin piratati (nulled) è così pericoloso?
- Oltre il 98% dei plugin piratati contiene backdoor, web shell crittografate o redirect malevoli preinstallati. Utilizzarli espone il database al furto di credenziali e dati sensibili, distruggendo il posizionamento SEO del dominio a causa delle penalizzazioni di Google per malware.
- Con quale frequenza è necessario aggiornare plugin e temi?
- Gli aggiornamenti che correggono falle di sicurezza note (security patches) devono essere applicati entro 24-48 ore dal rilascio. Per gli aggiornamenti di funzionalità più complessi, è consigliabile eseguire test preventivi su un ambiente di staging prima del deploy in produzione.
Conclusioni: trasformare la sicurezza di WordPress in un vantaggio strategico
C’è un controllo che vale la pena fare prima di tutto il resto, ed è a monte della sicurezza come dei backup: il dominio e i suoi record DNS (scadenza, nameserver, record A, MX e TXT). La verifica in dieci minuti è in dominio e DNS spiegati semplice: se il dominio scade o un record si rompe, nessuna delle protezioni di questa guida serve a niente.
Questa pagina fa parte di un trittico: con gli errori SEO e gli errori di hosting che rallentano il sito copre i tre fronti in cui un sito si rompe — visibilità, prestazioni, sicurezza. Molti problemi di sicurezza, però, nascono da un hosting trascurato: vale la pena leggerla insieme a questa.
Evitare gli errori comuni con WordPress sicurezza non è soltanto un adempimento tecnico, ma un pilastro strategico fondamentale per garantire la continuità aziendale, tutelare la privacy degli utenti e preservare i risultati della visibilità organica sui motori di ricerca. Un sito web violato perde rapidamente credibilità sul mercato e subisce immediate penalizzazioni dagli algoritmi di ranking.
Adottando una postura difensiva multilivello basata su credenziali robuste, aggiornamenti tempestivi, isolamento dell’infrastruttura di hosting e backup immutabili, è possibile neutralizzare la quasi totalità degli attacchi automatizzati. Per chi desidera liberarsi dalla complessità della manutenzione tecnica affidandosi a un’infrastruttura con firewall gestito, audit continui e SLA di ripristino garantiti. Per chi vuole approfondire una singola misura citata in questa guida, dalla configurazione del firewall ai backup immutabili, la guida alla sicurezza WordPress entra nel dettaglio operativo di ciascuna.

Lascia un commento