Il DNS è il sistema che traduce un nome di dominio nell’indirizzo IP del server che ospita il sito. È il motivo per cui nessuno deve ricordare numeri come 192.0.2.45: si scrive il nome, e il resto lo fanno i record.
Detto così sembra una cosa da sistemare una volta e dimenticare. Poi si compra il dominio, si cambia hosting, si prova a mettere la posta sullo stesso nome. E ci si accorge che i record sono quattro o cinque, ognuno con un mestiere diverso. Questa guida spiega cosa sono, a cosa servono e cosa controllare prima di toccarli.
Cos’è il DNS in parole semplici?
Il nome è una comodità per le persone, l’indirizzo IP è ciò che serve alle macchine. In mezzo c’è il DNS, che è distribuito. Non esiste un unico server con l’elenco di tutti i domini del mondo: esistono migliaia di server che si passano le domande a vicenda.
La parte che ti riguarda è più piccola: il dominio che hai comprato e la zona DNS, cioè l’insieme dei record che hai impostato per quel nome. Il resto lo gestiscono il registrar, il provider DNS e i root server.
Se stai montando il sito da zero, la sequenza completa è nella guida su come creare un sito web. Qui scendiamo al livello che serve quando il sito esiste già e bisogna puntarlo nel posto giusto.
Come funziona la risoluzione di un nome, passo passo
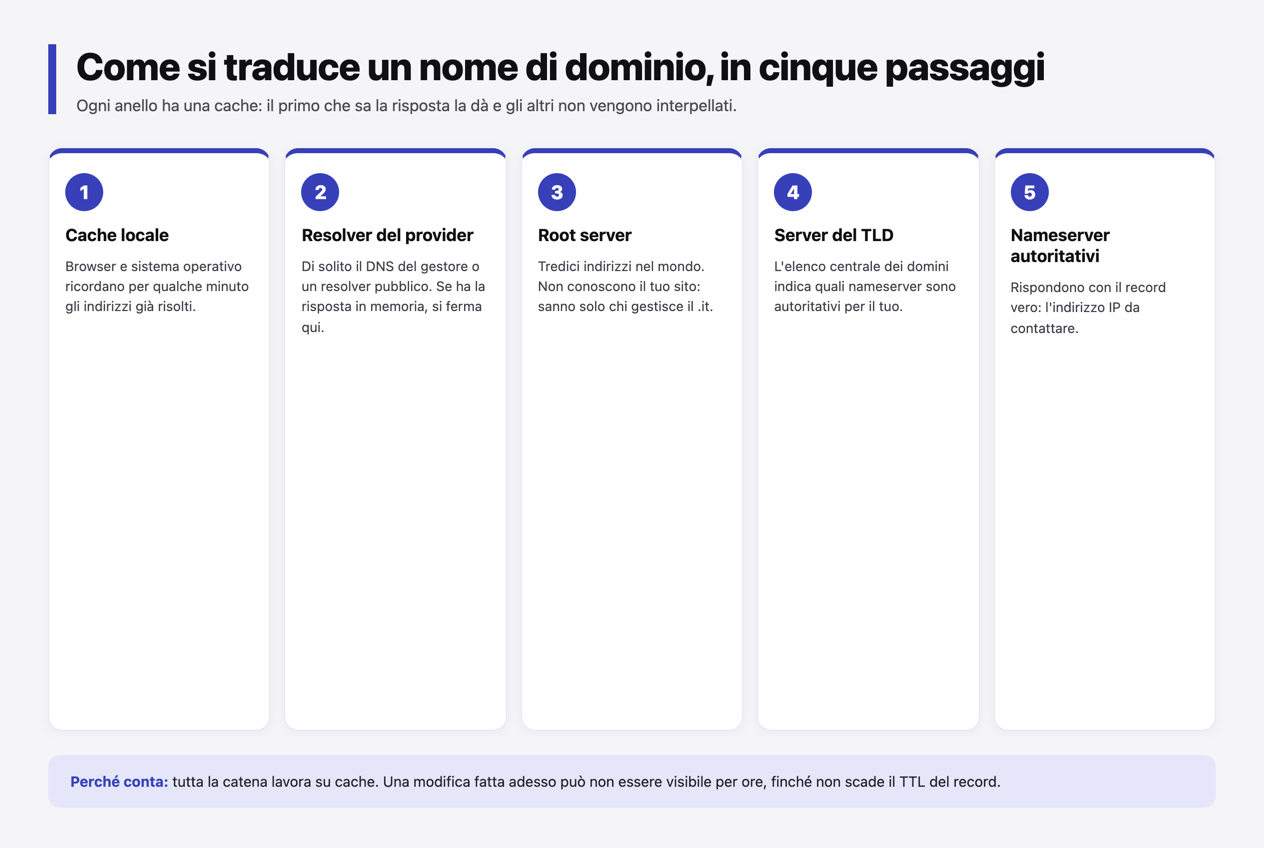
- La cache locale — browser e sistema operativo si ricordano per qualche minuto gli indirizzi già risolti.
- Il resolver — di solito quello del provider o un DNS pubblico, come quello di Google o Cloudflare. Se ha la risposta in cache, la restituisce subito.
- I root server — tredici indirizzi in tutto il mondo: non conoscono il tuo sito, sanno solo chi gestisce il .it.
- Il server del TLD — l’elenco centrale dei domini .it indica quali nameserver sono autoritativi per il tuo.
- I nameserver autoritativi — rispondono con il record vero e proprio, cioè l’indirizzo IP da contattare.
Tutta la catena lavora su cache. È il motivo per cui una modifica fatta adesso può non essere visibile per ore. I server intermedi rispondono con il valore vecchio, finché non scade il tempo di vita del record: il TTL.
Quali record DNS ti servono davvero?
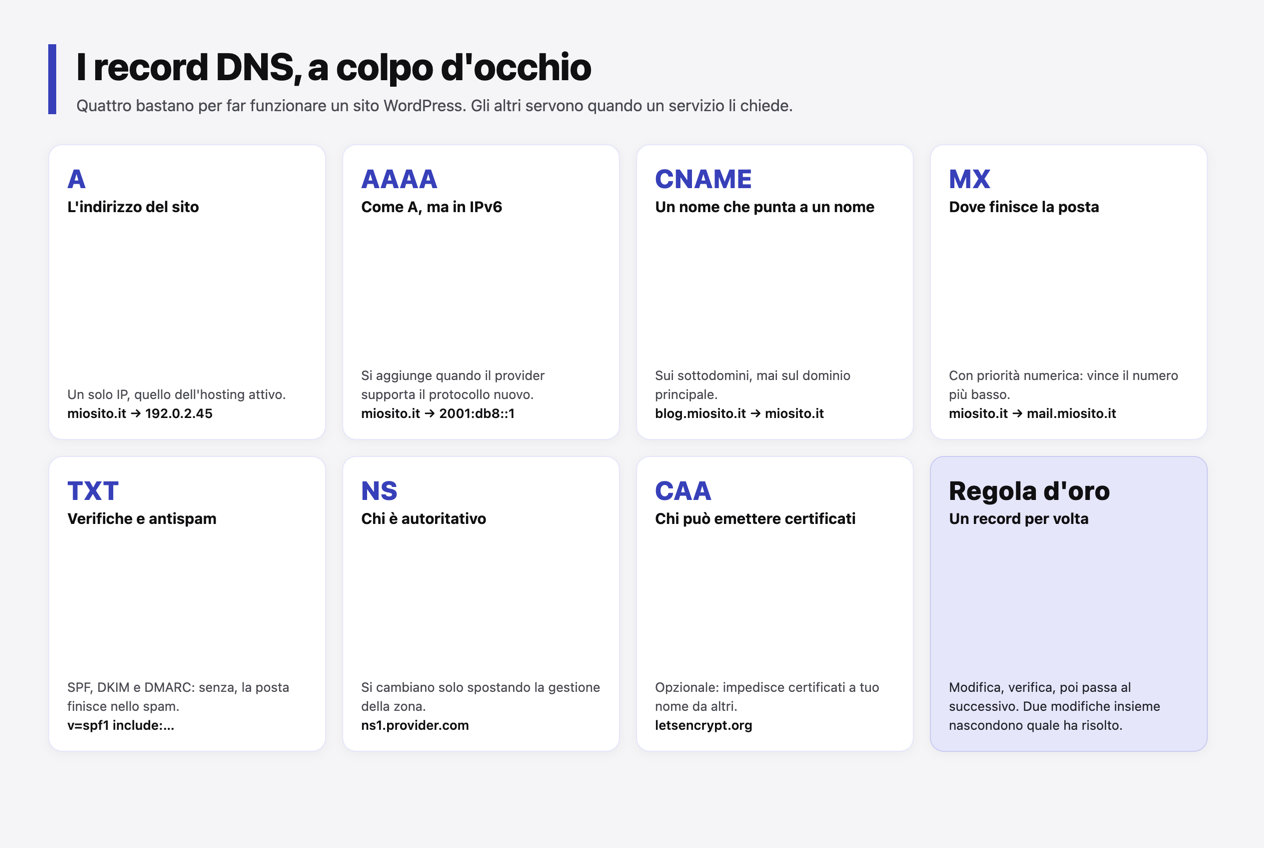
| Record | A cosa serve | Esempio tipico |
|---|---|---|
| A | Punta un nome a un indirizzo IPv4 | miosito.it → 192.0.2.45 |
| AAAA | Come A, ma per IPv6 | miosito.it → 2001:db8::1 |
| CNAME | Fa puntare un nome a un altro nome | blog.miosito.it → miosito.it |
| MX | Indica dove consegnare la posta | miosito.it → mail.miosito.it |
| TXT | Verifiche di proprietà e antispam | records SPF, DKIM, DMARC |
| NS | Dichiara quali nameserver sono autoritativi | ns1.provider.com |
| CAA | Limita quali autorità possono emettere certificati | letsencrypt.org |
Il record A: l’indirizzo del sito
Il record A è quello che risponde alla domanda più semplice: dove sta il sito. Contiene un indirizzo IPv4, quattro numeri separati da punti. Se il tuo hosting ti ha dato un IP, quel numero finisce qui.
Molti gestori usano due record A identici per la stessa cosa, con lo stesso nome e IP leggermente diverso: è un residuo di configurazioni storiche, non un errore. Quello che conta è che l’IP sia quello giusto e che non ci siano record A che puntano a server vecchi.
Il record CNAME: quando il nome non è l’indirizzo
Un CNAME non punta a un IP, punta a un altro nome. Serve quando il destinatario può cambiare indirizzo senza che tu debba aggiornare niente. È il caso tipico dei servizi gestiti, dove il provider ti chiede un CNAME verso il suo dominio.
La regola da ricordare è una sola: il CNAME non si usa sul nome principale del dominio, perché il dominio principale deve avere i record MX e TXT. Sul principale si mette un A, sui sottodomini si usa il CNAME.
I record MX: dove finisce la posta
I record MX dicono agli altri server a chi consegnare le email indirizzate al tuo dominio. Hanno una priorità numerica: se ne metti due, vince il numero più basso e il secondo fa da riserva.
Qui si gioca il 90% dei problemi di posta. Un hosting WordPress e la casella email sono due servizi diversi: se sposti il sito cambiando i record A, la posta continua a funzionare finché non tocchi gli MX. Il contrario vale allo stesso modo.
I record TXT: verifiche e antispam
I record TXT contengono testo libero, e per questo vengono usati per tutto ciò che non è un indirizzo. La verifica di proprietà richiesta da Google, i record SPF e DKIM che autorizzano i server a inviare posta a tuo nome, la policy DMARC che dice cosa fare con i messaggi sospetti.
Se configuri la posta, questi tre record vanno messi insieme. Con solo SPF la posta passa ma resta falsificabile; con SPF, DKIM e DMARC configurati i tuoi messaggi smettono di finire nello spam.
NS e CAA: i record che si toccano due volte nella vita
I record NS dicono al resto di internet quali server sono autoritativi per il tuo dominio. Si cambiano quando sposti la gestione della zona DNS da un provider all’altro, e non prima. Cambiarli nel mezzo di una migrazione è una delle cause più comuni di sito irraggiungibile.
I record CAA limitano le autorità di certificazione che possono emettere un certificato per il tuo dominio. Non sono obbligatori, ma sono l’unico modo per evitare che qualcun altro ottenga un certificato a tuo nome.
Come si punta un dominio a WordPress?
La sequenza è sempre la stessa, indipendentemente dal registrar. Prendi l’IP o il nome che l’hosting ti ha dato, apri la gestione DNS del dominio, sostituisci il record A (o aggiungi il CNAME), salva e aspetta la propagazione.
Prima di farlo, leggi i requisiti dell’hosting: quale IP, se vuole i suoi nameserver, se gestisce il certificato SSL in automatico. Nella guida su cosa sapere prima di scegliere un hosting trovi i punti da verificare prima di comprare. Il confronto tra i servizi italiani è in miglior hosting WordPress in Italia.
Se stai spostando un sito già attivo, la procedura completa — backup, staging, DNS e verifica finale — è nella guida su migrare WordPress a un nuovo hosting. Il DNS è l’ultimo passaggio, non il primo.
Le difficoltà tecniche sono una minoranza dei problemi reali: la maggior parte nasce da dettagli amministrativi, come i certificati o le impostazioni del pannello. Molte di queste ricadute sono raccolte negli errori comuni con l’hosting WordPress.
Dominio, sottodominio e più servizi sullo stesso nome
Questa indipendenza è una comodità e una trappola. Comodità, perché puoi cambiare hosting del sito senza toccare la posta. Trappola, perché un record sbagliato su un solo nome può far sparire un servizio senza che gli altri se ne accorgano.
Lo schema più comune per un sito con più ambienti è questo. Il dominio principale con il record A verso l’hosting di produzione, un sottodominio per lo staging che punta altrove, un CNAME per il servizio che gestisce le immagini o le email transazionali.
Se il sito ha più lingue o più sottositi, vale la stessa logica: ogni ambiente ha il proprio nome e i propri record. Nella guida su differenza tra articoli e pagine trovi il lato editoriale della stessa domanda, cioè come organizzare i contenuti una volta che l’infrastruttura è chiara.
Quanto tempo serve perché una modifica abbia effetto?
Il TTL è il tempo di vita del record: dice ai resolver per quanto possono tenere in memoria una risposta senza richiederla di nuovo. Un TTL di 3600 significa un’ora, 300 significa cinque minuti.
La pratica utile è una sola: se sai che domani cambierai IP, abbassa il TTL a 300 qualche ora prima. Così i server si aggiornano in fretta e l’eventuale errore si corregge in cinque minuti invece che in una giornata.
Anche la cache del browser e quella di eventuali CDN vanno tenute in conto. Se il DNS è già corretto ma il sito non risponde, prova prima con un altro dispositivo o svuota la cache, invece di modificare di nuovo i record.
Quali errori rompono il sito?
Il trasferimento di zona (AXFR): cosa significa
Un’ultima voce tecnica che si incontra leggendo le guide DNS: AXFR è il trasferimento di zona, cioè la copia completa di tutti i record di un dominio da un server DNS a un altro. Serve per ridondanza (più server che rispondono allo stesso dominio) e per alcuni controlli di sicurezza. Non è qualcosa che devi configurare tu su un sito normale: è un’operazione tra server. La cosa utile da saperne: se un servizio di controllo ti dice che «il trasferimento di zona è aperto», significa che chiunque può leggere tutti i tuoi record DNS — elenco dei sottodomini compreso. Non è un buco grave come una password condivisa, ma è un’informazione che non hai deciso di rendere pubblica: chiedi al tuo hosting di limitarlo.
Il registrar che cambia solo i nameserver
Caso frequente e poco documentato: dopo un cambio di hosting il provider ti dice di puntare i nameserver ai suoi, ma il pannello del registrar non accetta i record — perché quella funzione è riservata a chi ha i nameserver su quel registrar. In pratica: puoi cambiare solo gli NS, non i record singoli. Il rimedio ha due strade. La prima: spostare i nameserver sul nuovo hosting e gestire i record da lì (semplice, ma ogni modifica futura passa dal pannello dell’hosting). La seconda: tenere i nameserver del registrar e chiedere i record uno per uno — più controllo, ma serve che l’hosting ti fornisca gli indirizzi esatti al momento della migrazione. Qualunque strada si scelga, la cosa da non fare è cambiare i nameserver e i record insieme: quando qualcosa non funziona non si capisce più quale delle due modifiche l’ha rotto.
- Record A duplicati o vecchi — due IP diversi per lo stesso nome fanno rispondere il sito a intermittenza.
- CNAME sul dominio principale — confligge con MX e TXT: la posta smette di funzionare.
- MX cancellati — capita spostando la zona DNS e importando solo i record del sito.
- TTL alto nel momento sbagliato — le modifiche restano invisibili per ore, e si cambia di nuovo.
- Doppia gestione della zona — record modificati al registrar mentre la zona attiva è dell’hosting.
- Certificato SSL non riemesso — il DNS è corretto, ma il sito avvisa che la connessione non è sicura.
Prima di toccare la zona DNS, fai un backup: è la rete di sicurezza che rende ogni tentativo reversibile. Vale allo stesso modo per un backup automatico di WordPress e per una copia dei record.
Come si verifica che il DNS sia corretto?
Cambiare i DNS sul tuo computer o sul router (e perché farlo)
Questo è il capitolo per il secondo pubblico: chi non deve mettere online un sito, ma vuole capire cosa succede quando cambia i DNS del proprio dispositivo. Le due cose si confondono continuamente, e sono diverse: qui non si tocca il dominio, si cambia chi risponde alle domande del tuo computer.
- Sul computer: nelle impostazioni di rete, nella scheda della connessione attiva, si sostituiscono i server DNS automatici con due indirizzi. 8.8.8.8 e 8.8.4.4 sono quelli di Google; 1.1.1.1 e 1.0.0.1 quelli di Cloudflare. Si applica subito, senza riavviare.
- Sul router: stessa cosa nelle impostazioni del router (di solito nella sezione DHCP o WAN), con l’effetto di coprire tutti i dispositivi di casa. È la scelta comoda, ma va fatta una volta e vale per tutti: se qualcuno in casa ha bisogno del DNS del provider per un servizio specifico, lo perde.
- Cosa cambia davvero: la velocità della risoluzione (quanto ci mette il nome a diventare indirizzo) — percepibile su siti che visiti per la prima volta. La velocità del sito, una volta caricato, non dipende da questo: è un’altra cosa.
E c’è il rovescio, che vale la pena dire perché quasi nessuno lo scrive: il DNS che usi vede ogni sito che visiti. Usare il DNS del provider o quello di un’azienda esterna è una scelta, non un dettaglio tecnico: cambia chi raccoglie i tuoi dati di navigazione. Due indicazioni pratiche: se il provider è lento o ti mostra pubblicità sulle pagine di errore, cambiare conviene; se il motivo è la privacy, cerca un servizio che dichiari di non registrare le richieste — e sappi che la scelta migliore è comunque non usare nessuno dei due in modo permanente, perché ogni volta che cambi stai spostando la fiducia, non eliminandola.
Parti da una verifica WHOIS per capire chi gestisce il dominio e quando scade: il servizio di lookup ICANN è il riferimento pubblico. Se il dominio è in scadenza o risulta bloccato, il resto dei controlli è inutile.
Poi controlla i record. L’elenco dei root server è pubblicato da IANA, e serve a capire a chi si sta rivolgendo la catena di risoluzione. Il glossario DNS di MDN è utile per orientarsi tra i termini, mentre una spiegazione più discorsiva sta nella guida di Cloudflare su come funziona il DNS.
Se stai spostando un sito già online, ricorda che l’indirizzo è scritto anche nel database: la procedura è descritta nella documentazione di WordPress sul cambio di URL. Lo standard tecnico dei record, per chi vuole il riferimento formale, è la RFC 1035.
Come verificare dominio e DNS in dieci minuti
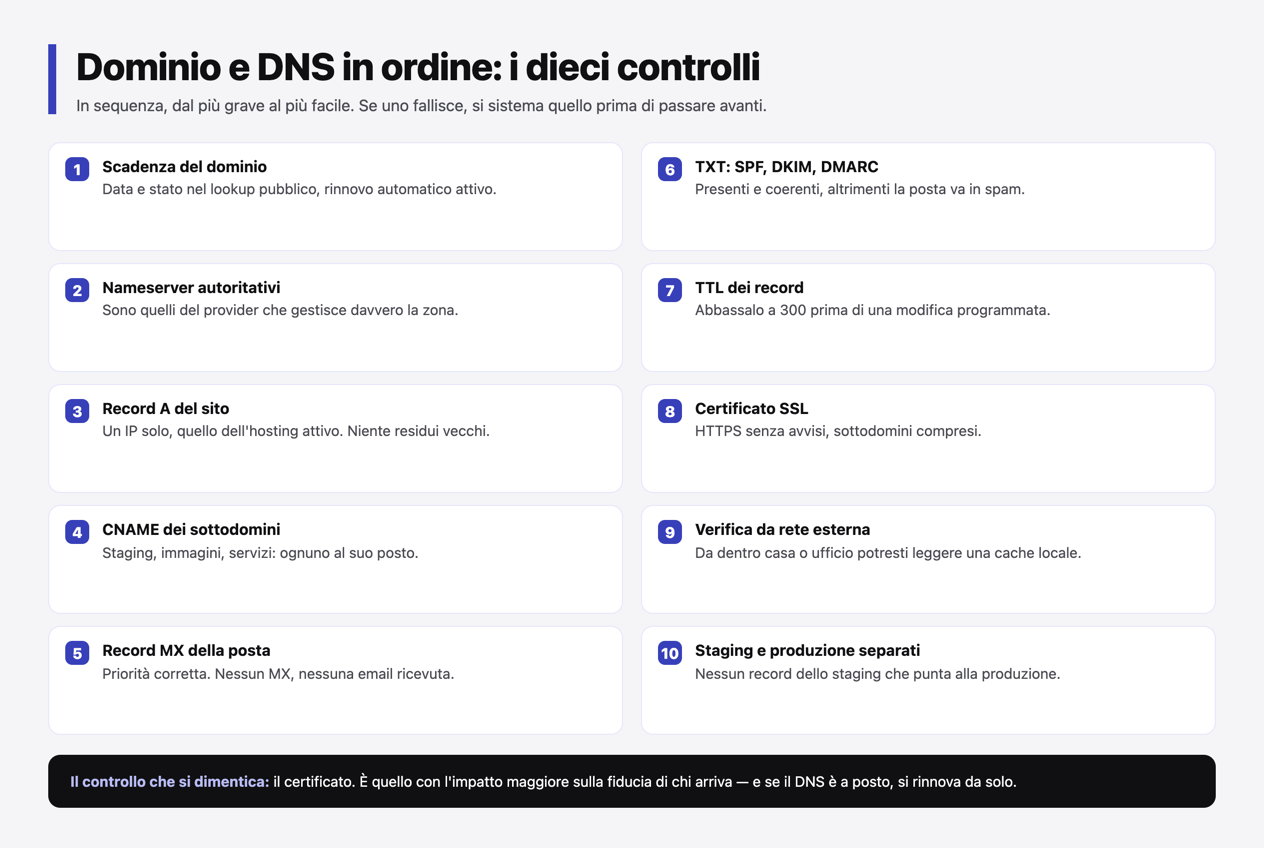
I dieci controlli, in sequenza
- 1
Controlla la scadenza del dominio
Un dominio in scadenza fa cadere tutto il resto: verifica data e stato nel lookup pubblico, e attiva il rinnovo automatico. - 2
Leggi i nameserver autoritativi
Deve essere la coppia del provider che gestisce davvero la zona. Se il dominio è su un provider e i record li modifichi su un altro, stai scrivendo nel posto sbagliato. - 3
Verifica il record A del dominio principale
Un solo indirizzo IP, quello dell’hosting attivo. Record duplicati o vecchi fanno rispondere il sito a intermittenza. - 4
Controlla i CNAME dei sottodomini
Ogni sottodominio deve puntare al servizio giusto: staging, immagini, email transazionali. Un CNAME sul dominio principale non va bene: confligge con posta e verifiche. - 5
Verifica i record MX
Devono indicare il servizio di posta attivo, con la priorità numerica corretta. Nessun MX significa nessuna email ricevuta. - 6
Controlla i record TXT di sicurezza
SPF, DKIM e DMARC devono essere presenti e coerenti: senza di loro la posta parte e finisce nello spam. - 7
Misura il TTL
Prima di una modifica programmata abbassalo a 300 secondi, così l’aggiornamento è visibile in pochi minuti invece che in ore. - 8
Apri il certificato SSL
Il sito deve rispondere in HTTPS senza avvisi, e i sottodomini devono avere un certificato valido o un wildcard che li copra. - 9
Prova da una rete esterna
Verifica da un dispositivo fuori dalla tua rete o con un servizio di lookup: da dentro casa o ufficio potresti vedere una cache locale. - 10
Confronta con l'ambiente di produzione
Se hai uno staging, assicurati che i suoi record non puntino alla produzione e viceversa: è l’errore che fa indicizzare la copia sbagliata.
Se uno dei controlli fallisce, non modificare niente a caso: cambia un record, verifica, e solo dopo passa al successivo. Due modifiche insieme rendono impossibile capire quale delle due ha risolto.
Il certificato SSL è il controllo che si dimentica più spesso, ed è anche quello con l’impatto maggiore sulla fiducia di chi arriva. Il tema deve gestire le connessioni sicure senza lavoro extra. Se hai dubbi, la guida su come scegliere un tema WordPress spiega cosa controllare. I tempi di risposta del server sono invece il tema della guida su migliorare le performance di WordPress.
Ultimo controllo, il più semplice: apri il sito da un telefono in rete mobile. Se risponde, il DNS sta lavorando come deve. Se non risponde ma il pannello dice che è tutto a posto, il problema è nella propagazione: aspetta il TTL e riprova invece di riscrivere i record.
Se stai iniziando adesso e vuoi capire dove si colloca tutto questo, la guida WordPress per principianti mette in ordine i pezzi, dal dominio al primo articolo pubblicato.
Domande frequenti su dominio e DNS
- Che differenza c'è tra dominio e hosting?
Il dominio è il nome che le persone scrivono, l’hosting è lo spazio dove vivono i file del sito. Sono due servizi separati e si possono avere da fornitori diversi: in quel caso il DNS è il ponte tra i due, con il record A che punta al server dell’hosting.
- Quanto tempo ci vuole perché il DNS si aggiorni?
Da pochi minuti a 48 ore, in base al TTL. La maggior parte delle modifiche si vede entro un’ora, ma su server con cache lunga possono servire più ore. Il valore si abbassa prima della modifica, non dopo.
- Posso tenere il dominio da un fornitore e l'hosting da un altro?
Sì, ed è la configurazione più comune. Basta modificare i record nella zona DNS del dominio, di solito dalla gestione del registrar, senza trasferire la titolarità del nome.
- Cosa succede se il dominio scade?
Il sito smette di rispondere e la posta non arriva più. Di solito c’è un periodo di grazia di alcune settimane per rinnovare, ma dopo il dominio può diventare disponibile per altri e la ripresa non è garantita.
- I record DNS si pagano a parte?
No, la gestione della zona DNS è inclusa nel dominio o nell’hosting. Si paga solo il rinnovo annuale del nome, a meno che non si passi a servizi DNS premium con funzioni avanzate.
- Il DNS influisce sulla velocità del sito?
Sì, ma in misura limitata: la risoluzione aggiunge millisecondi, non secondi. Un resolver veloce e un TTL sensato aiutano, ma la velocità reale dipende dal server, dalla cache e dal peso delle pagine.
In sintesi
Un dominio funziona quando i suoi record dicono la verità: dove sta il sito, chi riceve la posta, chi può emettere certificati. Il resto — cache, propagazione, tempi di attesa — è conseguenza di quelle scelte.
La regola pratica è una: tocca un record per volta, abbassa il TTL prima di cambiare, e verifica sempre da fuori. Così anche un cambio di hosting diventa una mezz’ora di lavoro invece di una giornata di dubbi.

Lascia un commento